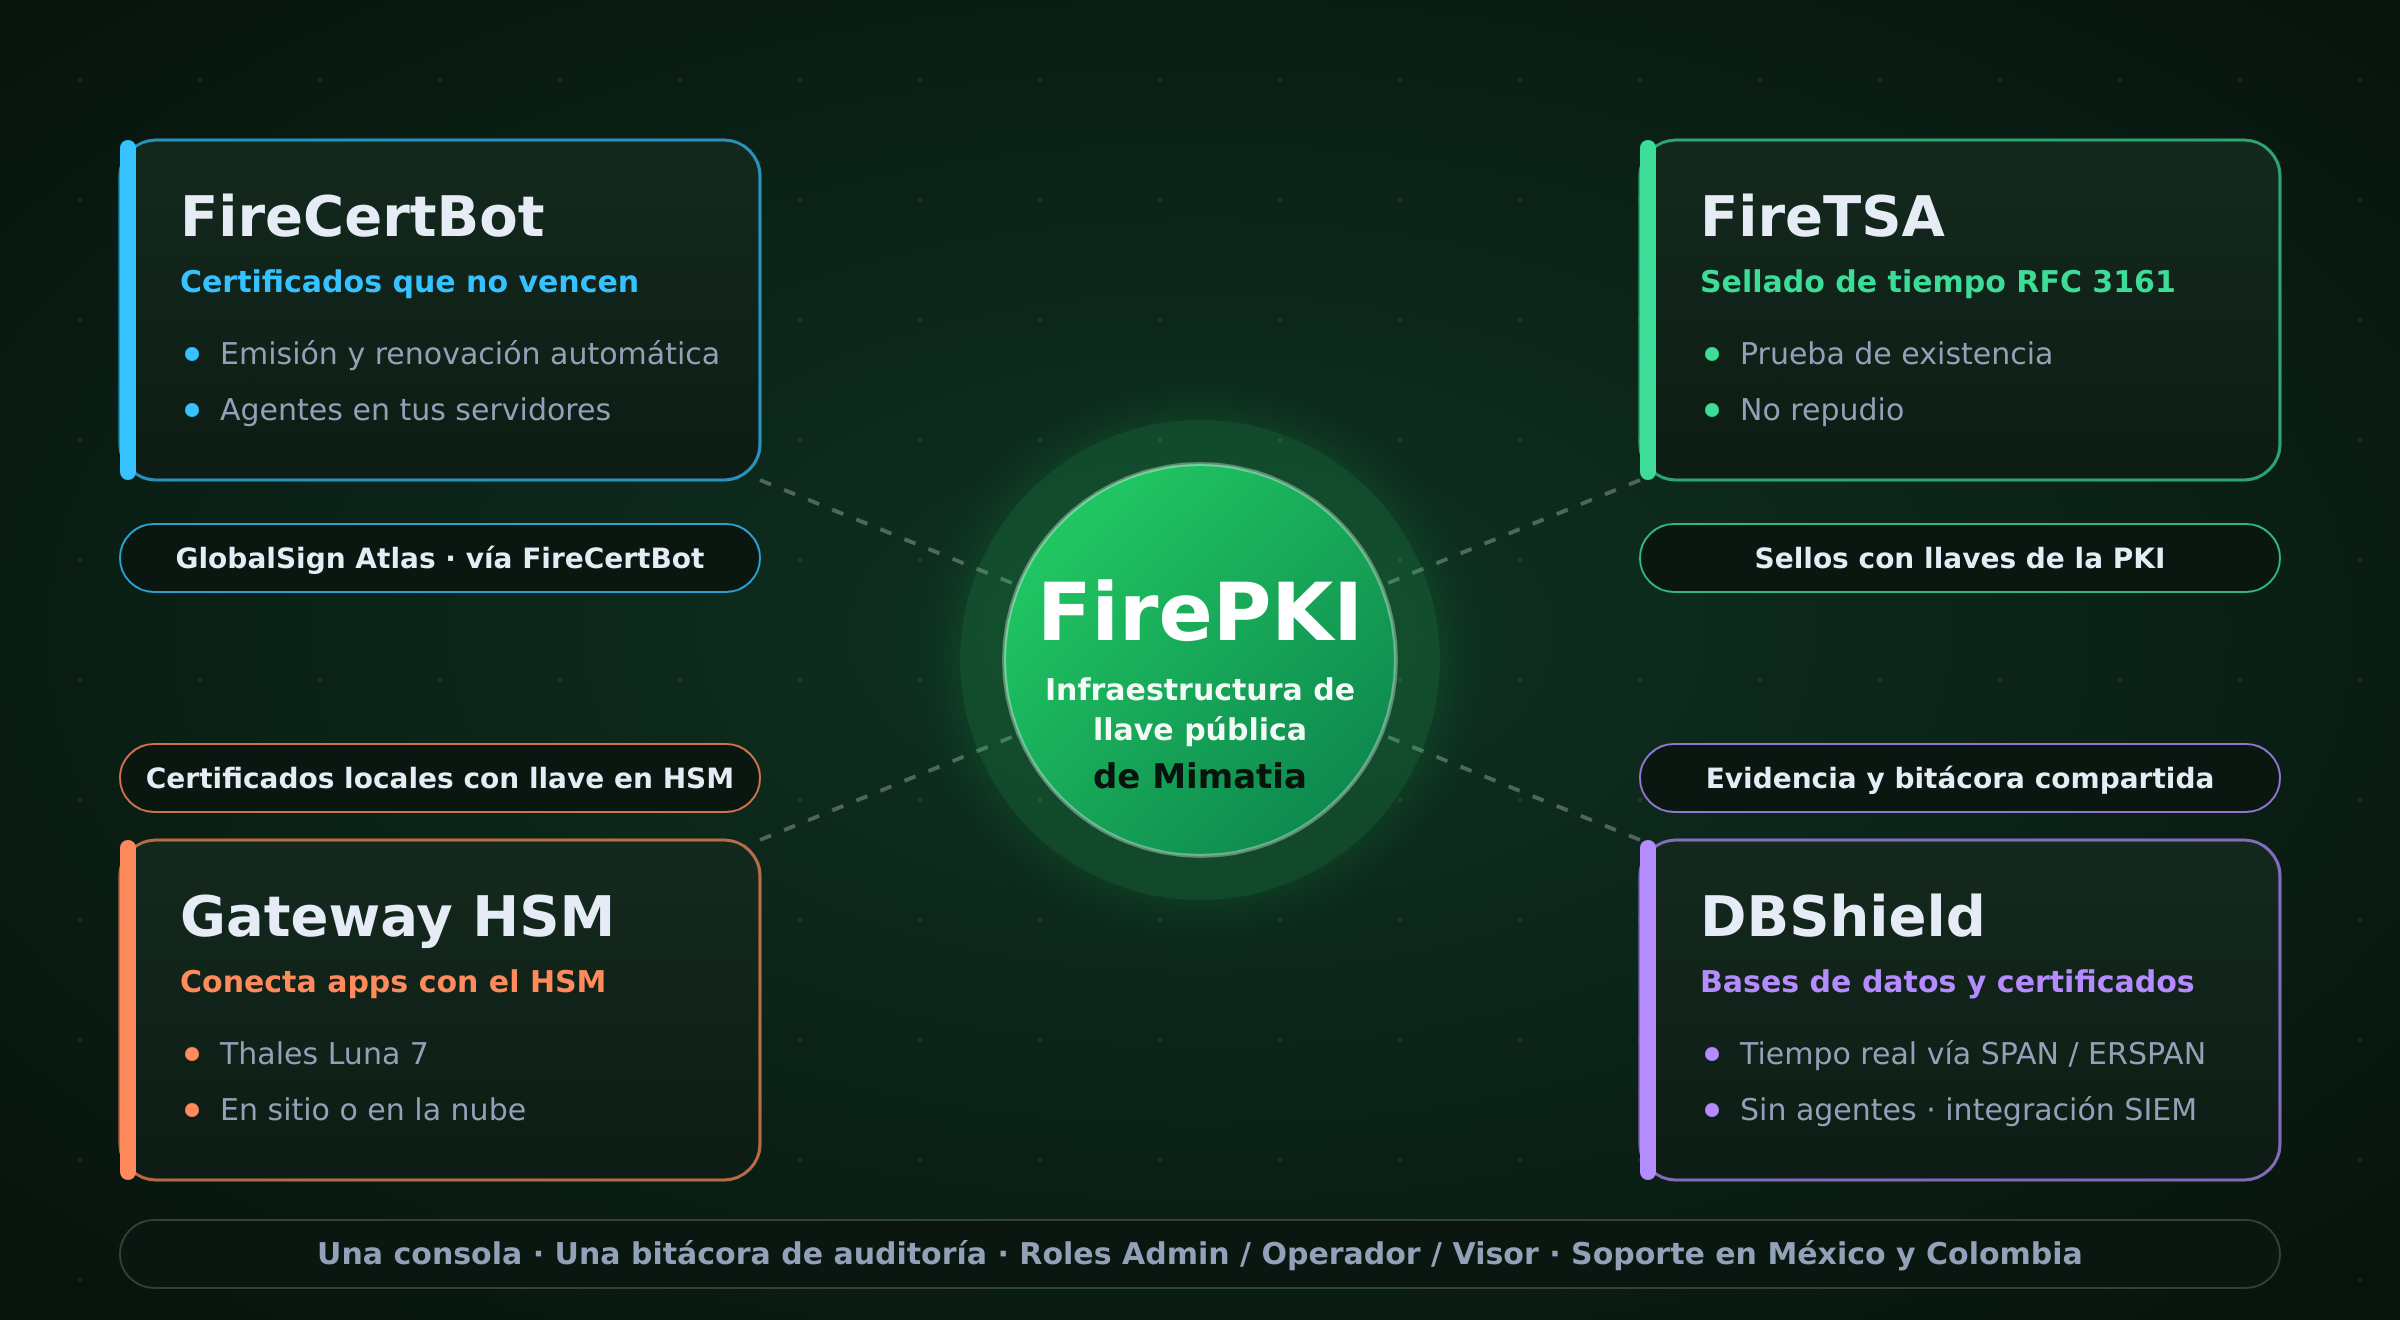
FirePKI de Mimatia reúne en una sola plataforma lo que una organización necesita para confiar en sus certificados: emisión con renovación automática, sellado de tiempo, llaves protegidas en HSM y auditoría de bases de datos y certificados. Contrata el set completo o solo los módulos que hoy necesitas.
Cada módulo funciona solo y se integra con los demás. Empieza por uno y crece sin cambiar de plataforma.
La parte de tu PKI donde ningún certificado vence.
Autoridad de sellado de tiempo RFC 3161 operada en México.
Conecta tus aplicaciones con el HSM: las llaves se quedan en hardware.
Auditoría de bases de datos y de certificados digitales en tiempo real.
Las llaves viven en el HSM, los certificados públicos (GlobalSign Atlas) y locales se emiten y renuevan solos, cada documento importante lleva sello de tiempo y cada acceso a tus datos queda auditado. Una sola operación, una sola bitácora.
A través de FireCertBot, FirePKI se integra con GlobalSign Atlas: solicitud, emisión, instalación y renovación de certificados públicos sin intervención manual.
Tus certificados de CA propia se emiten con la llave protegida en el HSM, a través del Gateway HSM.
El sellado de tiempo forma parte de la misma infraestructura: misma consola, mismas llaves protegidas y misma bitácora.
Del primer módulo a toda tu infraestructura.
Revisamos tus certificados, servidores y requisitos de cumplimiento.
Arrancamos con el módulo de mayor impacto, normalmente FireCertBot.
Sumamos TSA, HSM o DBShield según tu operación.
Una consola, una bitácora y soporte local.
Antes de empezar.
No. Puedes empezar con un solo módulo y sumar los demás después. Todos comparten consola, roles y bitácora.
FireCertBot, FireTSA, el Gateway HSM y la conexión con DBShield. Te ayudamos a elegir cuáles necesitas.
Las llaves de la PKI se protegen en HSM Thales Luna 7, un módulo criptográfico con validación FIPS 140-2 Nivel 3 y FIPS 140-3 Nivel 3. FIPS valida el módulo criptográfico, de modo que tu PKI se apoya en hardware con esa validación.
Es el módulo que conecta tus aplicaciones con el HSM Thales Luna 7. Las llaves críticas, como las de la autoridad certificadora, permanecen dentro del hardware y no pueden copiarse desde el servidor.
Sí. El Gateway HSM conecta tus aplicaciones con Thales Luna 7 tanto en tu propio centro de datos como en la nube, con el mismo modelo de operación.
Sí. FireCertBot se integra con GlobalSign Atlas y automatiza la solicitud, emisión, instalación y renovación de certificados públicos.
La TSA está integrada a la PKI y sella con su infraestructura. DBShield audita en tiempo real el acceso a tus bases de datos y los certificados digitales, mediante captura pasiva SPAN / ERSPAN, y se conecta a la PKI para aportar identidad confiable y evidencia verificable.
Sí, tenemos soporte y operación en México y Colombia.
Dinos qué módulos te interesan y cuántos certificados y servidores tienes; te proponemos el set y un piloto.
O escríbenos a contacto@mimatia.com.mx